ACME ou certificats PEM
Utilisez Certbot pour l’émission et le renouvellement ACME HTTP-01, ou importez vos certificats PEM existants avec vérification du certificat et de sa clé.
Gérez vos certificats TLS : émission et renouvellement via ACME, ou import et remplacement de certificats PEM existants. Centralisez-les dans Vault et déployez-les avec Auton. Un outil dédié à votre infrastructure, au sein de l’écosystème Atraxis.
Utilisez Certbot pour l’émission et le renouvellement ACME HTTP-01, ou importez vos certificats PEM existants avec vérification du certificat et de sa clé.
Conservez les certificats et leur état versionné dans Vault, avec des accès limités et distincts de ceux de l’API d’administration.
Configurez jusqu’à 32 destinations Auton par certificat. Vérifiez l’empreinte TLS servie sur chaque cible, conservez les réussites partielles après un redémarrage et relancez une cible en échec sans rejouer les déploiements confirmés.
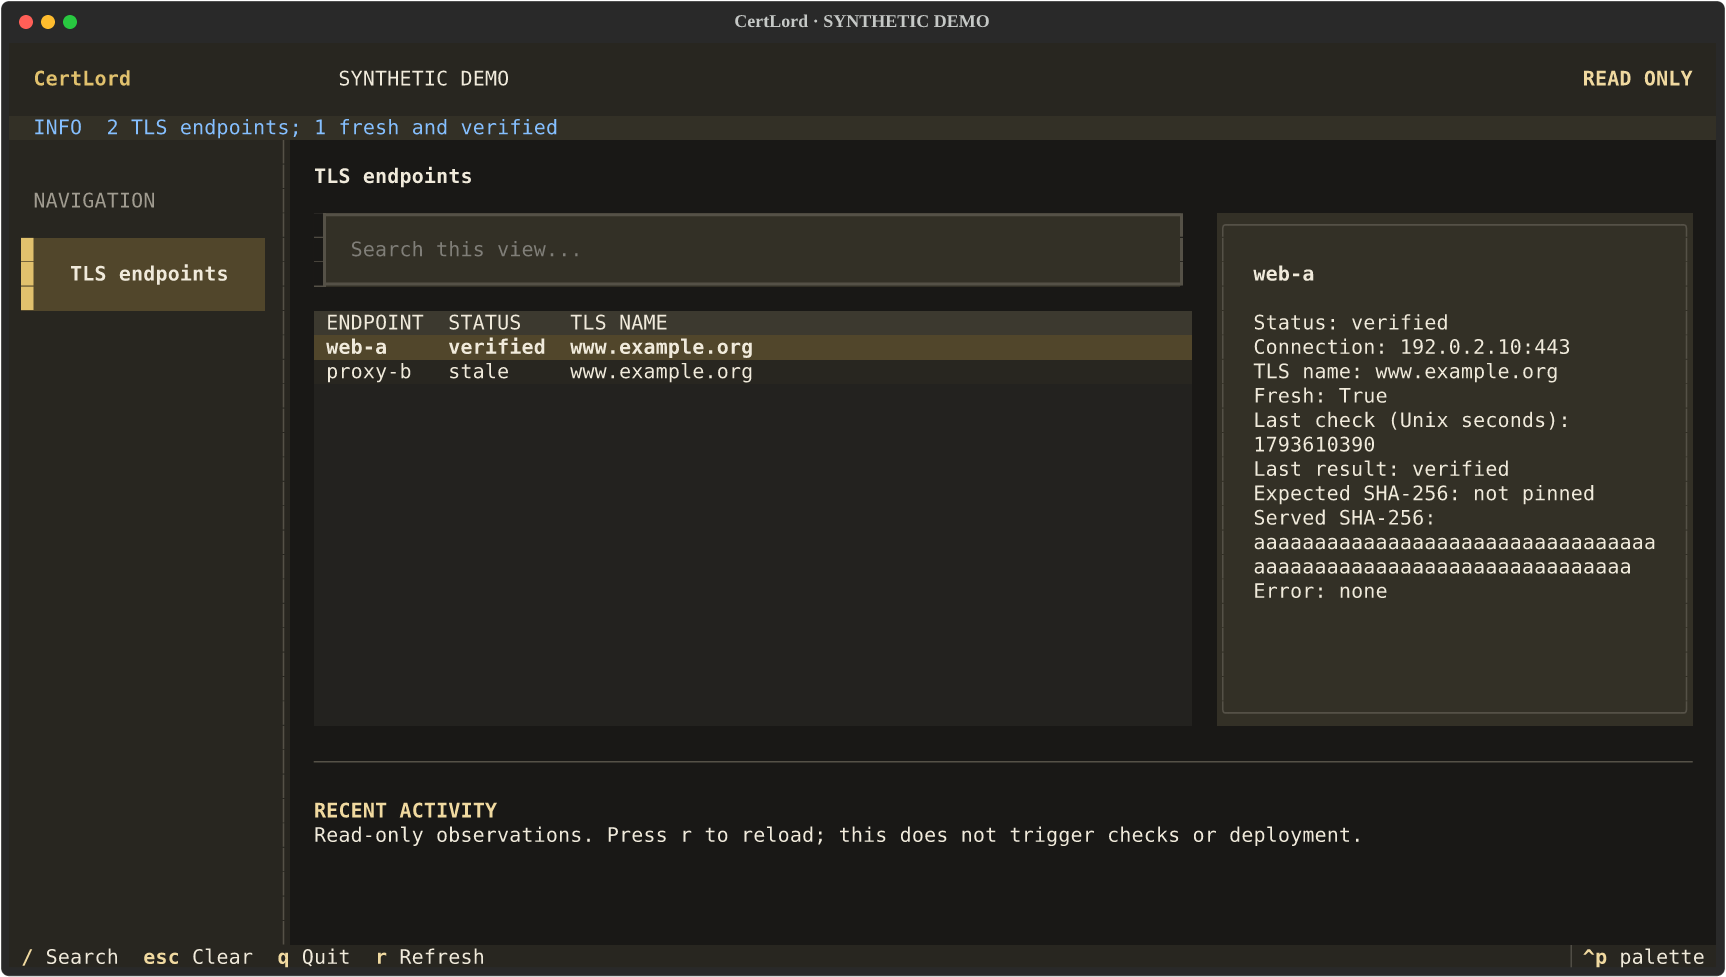
Contrôlez jusqu’à 32 points d’accès web, reverse proxies, répartiteurs ou CDN, indépendamment de l’émission et du déploiement. Choisissez l’adresse de connexion et le nom TLS attendu. La confiance, les dates et le nom sont toujours vérifiés ; une empreinte SHA-256 précise est facultative. Les résultats périmés ne comptent pas comme vérifiés.
L’installation réunit CertLord, Redis, Vault et Auton. Initialisez une fois avec votre adresse de contact ACME, puis démarrez les services.
Si vous utilisez des ACL Redis, autorisez SCAN pour le worker avant de passer en 1.3.1 ou ultérieure. Avant une mise à jour depuis la 1.2.0, vérifiez les variables dont vos hooks Certbot ont besoin. Le connecteur ACME peut désormais utiliser les permissions issue et challenge. Guide de migration ↗
Depuis la 1.3.2, CertLord utilise le port 8667 par défaut ; Auton conserve 8666. Les configurations existantes ne sont pas réécrites : coordonnez la migration du daemon, des clients et des sondes. Les contrôles de santé restent authentifiés ; utilisez un compte dédié en lecture seule.
git clone --branch v1.3.3 --depth 1 https://github.com/decryptus/certlord.git
cd certlord
docker compose pull
docker compose up -d vault redis
docker compose run --rm setup init --email you@example.com
docker compose up -d
Le démarrage utilise l’environnement de test Let’s Encrypt. Configurez le DNS et votre procédure de déploiement avant de demander des certificats. Vault nécessite un déverrouillage explicite après redémarrage.
Les contrôles TLS observent une connexion depuis le serveur CertLord ; ils ne prouvent pas la propagation mondiale d’un CDN. Un seul daemon CertLord actif par périmètre de données. Vault local et persistant pour une installation sur un serveur, ou votre Vault externe existant. Un Compose sur une seule machine n’apporte pas de haute disponibilité.